Domain edv-einrichtung.de kaufen?
Wir ziehen mit dem Projekt
edv-einrichtung.de um.
Sind Sie am Kauf der Domain
edv-einrichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edv-einrichtung.de kaufen?
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **

Ähnliche Suchbegriffe für Authentifizierung-und-Autorisierung-in
Top-Angebote
Produkte zum Begriff Authentifizierung-und-Autorisierung-in:
-
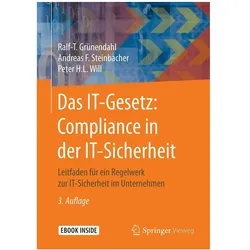
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet, Cyber- und IT-Sicherheit von A-Z, Fachbücher von Ron PorathDie wichtigsten Begriffe zu Internet, Cyber-Risiken, IT-Sicherheit und Datenschutz. Kurz, aktuell, prägnant und einfach zu verstehen. Finden Sie hier schnell und ohne lange Texte lesen zu müssen die Bedeutung von aktuellen und in Zukunft wichtig werdenden Begriffen wie Blockchain, GDPR, Quantencomputer, WannaCry, Hacking, Ransomware oder Künstlicher Intelligenz. Dieses Standardwerk ist schnell zur Hand und darf heutzutage auf keinem Schreibtisch fehlen.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
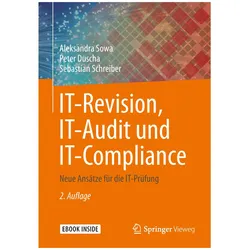
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **
-
Welche gängigen Methoden zur Authentifizierung von Benutzern werden in der IT-Sicherheit eingesetzt?
Gängige Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdruck oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor benötigt wird, z.B. ein SMS-Code. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Systeme oder Daten zugreifen können. **
-
Was sind die Vorteile der Cloud-Virtualisierung im Vergleich zur herkömmlichen IT-Infrastruktur?
Die Cloud-Virtualisierung ermöglicht eine flexible Skalierbarkeit der Ressourcen je nach Bedarf, was Kosten spart und die Effizienz steigert. Durch die Auslagerung von Daten und Anwendungen in die Cloud können Unternehmen von überall aus darauf zugreifen und die Zusammenarbeit erleichtern. Die Cloud-Virtualisierung bietet zudem eine erhöhte Sicherheit durch regelmäßige Updates und Backups. **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen?
Die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code per SMS oder App benötigt wird. Jede Methode hat ihre Vor- und Nachteile hinsichtlich Sicherheit und Benutzerfreundlichkeit. Unternehmen setzen oft eine Kombination verschiedener Methoden ein, um die Sicherheit zu erhöhen. **
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen?
Die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor wie ein SMS-Code benötigt wird. Jede Methode hat ihre Vor- und Nachteile hinsichtlich Sicherheit, Benutzerfreundlichkeit und Implementierungsaufwand. Unternehmen sollten die passende Methode basierend auf ihren individuellen Anforderungen und Risikoprofilen auswählen. **
Top-Angebote
Produkte zum Begriff Authentifizierung-und-Autorisierung-in:
-
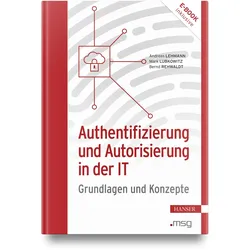
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet, Cyber- und IT-Sicherheit von A-Z, Fachbücher von Ron PorathDie wichtigsten Begriffe zu Internet, Cyber-Risiken, IT-Sicherheit und Datenschutz. Kurz, aktuell, prägnant und einfach zu verstehen. Finden Sie hier schnell und ohne lange Texte lesen zu müssen die Bedeutung von aktuellen und in Zukunft wichtig werdenden Begriffen wie Blockchain, GDPR, Quantencomputer, WannaCry, Hacking, Ransomware oder Künstlicher Intelligenz. Dieses Standardwerk ist schnell zur Hand und darf heutzutage auf keinem Schreibtisch fehlen.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **
-
Welche gängigen Methoden zur Authentifizierung von Benutzern werden in der IT-Sicherheit eingesetzt?
Gängige Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdruck oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor benötigt wird, z.B. ein SMS-Code. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Systeme oder Daten zugreifen können. **
Ähnliche Suchbegriffe für Authentifizierung-und-Autorisierung-in
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
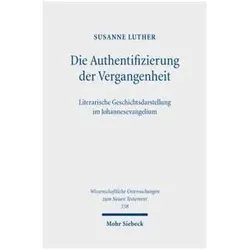
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schäfer IT-Systems PX Netzwerk B75820101202Montage-Ebene=vorne und hintenAusführung der Profilschiene=verkröpftAnzahl der Türen=2Art der Lüftung=ohneBreite=800 mmHöhe=2000 mmTiefe=1000 mmRastermaß=482,6 mm (19 Zoll)Anzahl der Höheneinheiten (HE)=43Max. Belastbarkeit=750 kgMit Dachblech=jaMit Erdung=neinMit Fronttür=jaMaterial Fronttür=StahlVerriegelung der Fronttür=Ein-PunktMit rückseitiger Tür=jaMaterial Rücktür=StahlVerriegelung der Rücktür=Ein-PunktMit Sichttür=jaMit Seitenwänden=neinMit Sockel=neinWerkstoff=StahlAusführung der Oberfläche=pulverbeschichtetFarbe=grauAusführung=mit FestrahmenRAL-Nummer=7035Zerlegbar=jaSchutzart (IP)=IP00848,89 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile der Cloud-Virtualisierung im Vergleich zur herkömmlichen IT-Infrastruktur?
Die Cloud-Virtualisierung ermöglicht eine flexible Skalierbarkeit der Ressourcen je nach Bedarf, was Kosten spart und die Effizienz steigert. Durch die Auslagerung von Daten und Anwendungen in die Cloud können Unternehmen von überall aus darauf zugreifen und die Zusammenarbeit erleichtern. Die Cloud-Virtualisierung bietet zudem eine erhöhte Sicherheit durch regelmäßige Updates und Backups. **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen?
Die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code per SMS oder App benötigt wird. Jede Methode hat ihre Vor- und Nachteile hinsichtlich Sicherheit und Benutzerfreundlichkeit. Unternehmen setzen oft eine Kombination verschiedener Methoden ein, um die Sicherheit zu erhöhen. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen?
Die gängigsten Methoden zur Authentifizierung von Benutzern in IT-Systemen sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor wie ein SMS-Code benötigt wird. Jede Methode hat ihre Vor- und Nachteile hinsichtlich Sicherheit, Benutzerfreundlichkeit und Implementierungsaufwand. Unternehmen sollten die passende Methode basierend auf ihren individuellen Anforderungen und Risikoprofilen auswählen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.