Domain edv-einrichtung.de kaufen?
Wir ziehen mit dem Projekt
edv-einrichtung.de um.
Sind Sie am Kauf der Domain
edv-einrichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edv-einrichtung.de kaufen?
Was sind die Vorteile der Cloud-Virtualisierung im Vergleich zur herkömmlichen IT-Infrastruktur?
Die Cloud-Virtualisierung ermöglicht eine flexible Skalierbarkeit der Ressourcen je nach Bedarf, was Kosten spart und die Effizienz steigert. Durch die Auslagerung von Daten und Anwendungen in die Cloud können Unternehmen von überall aus darauf zugreifen und die Zusammenarbeit erleichtern. Die Cloud-Virtualisierung bietet zudem eine erhöhte Sicherheit durch regelmäßige Updates und Backups. **
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
Ähnliche Suchbegriffe für Sicherheitslücken
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
IT und IT-Sicherheit in Begriffen und Zusammenhängen, Fachbücher von Eberhard von FaberVerloren im Dschungel der vielen Begriffe und Modewörter in der IT und der IT-Sicherheit? Genervt von ausschweifenden Internet-Texten, unverständlichen Insider-Beiträgen und fragwürdigen Darstellungen? Dieses Kompendium informiert zweckdienlich, präzise und objektiv. Die Begriffe werden leicht verständlich erklärt. Die thematische Sortierung lädt zum Weiterlesen ein, sodass Sie sich mühelos ein kleines oder grösseres Teilgebiet erschliessen können. Mit Hilfe alphabetischer Verzeichnisse für Fachbegriffe und kommentierte Abkürzungen finden Sie schnell den gesuchten Begriff. Die Texte versuchen niemals zu überzeugen oder gar etwas anzubieten oder zu verkaufen, wie man es häufig im Internet findet. Das Buch ist ein Kompendium, das Sie nicht komplett lesen müssen und doch alles bietet. Umfang und Themenwahl sind einzigartig: IT-Sicherheit, Informationstechnik und Netze, marktgängige IT-Services, Produktionsprozesse, Sicherheitsprodukte, etwas Kryptografie sowie vieles über Verträge und Geschäfte.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
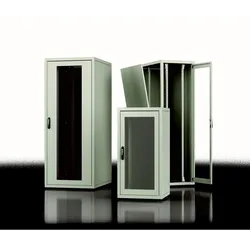
Schäfer IT-Systems PX Netzwerk B75820101202Montage-Ebene=vorne und hintenAusführung der Profilschiene=verkröpftAnzahl der Türen=2Art der Lüftung=ohneBreite=800 mmHöhe=2000 mmTiefe=1000 mmRastermaß=482,6 mm (19 Zoll)Anzahl der Höheneinheiten (HE)=43Max. Belastbarkeit=750 kgMit Dachblech=jaMit Erdung=neinMit Fronttür=jaMaterial Fronttür=StahlVerriegelung der Fronttür=Ein-PunktMit rückseitiger Tür=jaMaterial Rücktür=StahlVerriegelung der Rücktür=Ein-PunktMit Sichttür=jaMit Seitenwänden=neinMit Sockel=neinWerkstoff=StahlAusführung der Oberfläche=pulverbeschichtetFarbe=grauAusführung=mit FestrahmenRAL-Nummer=7035Zerlegbar=jaSchutzart (IP)=IP00848,89 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
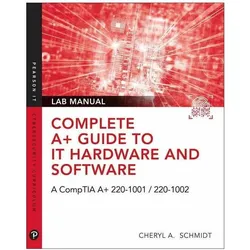
Complete A+ Guide to IT Hardware and Software Lab Manual, Fachbücher von Cheryl SchmidtDas "Complete A+ Guide to IT Hardware and Software Lab Manual" ist ein umfassendes Fachbuch, das sich auf die Themen IT-Hardware und Software konzentriert. Es richtet sich an Lernende, die sich auf die CompTIA A+ Zertifizierungsprüfungen Core 1 (220-1001) und Core 2 (220-1002) vorbereiten möchten. Verfasst von Cheryl Schmidt, bietet dieses Handbuch eine strukturierte Herangehensweise an die praktischen Aspekte der IT, unterstützt durch zahlreiche Übungen und Laborszenarien. Die Inhalte sind in englischer Sprache verfasst und decken eine Vielzahl von Themen ab, die für angehende IT-Fachkräfte von Bedeutung sind. Mit einer Auflage von 2019 und 336 Seiten bietet das Buch sowohl theoretische als auch praktische Einblicke in die Welt der Informationstechnologie. Es ist ein wertvolles Werkzeug für Studierende und Fachleute, die ihre Kenntnisse in der IT vertiefen möchten.55,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Ursachen für Sicherheitslücken in IT-Systemen?
Die häufigsten Ursachen für Sicherheitslücken in IT-Systemen sind unzureichende Software-Updates, schwache Passwörter und mangelnde Sicherheitsbewusstsein der Benutzer. Oftmals werden auch unsichere Konfigurationen und fehlende Verschlüsselung als Ursachen genannt. Externe Bedrohungen wie Malware und Phishing-Angriffe können ebenfalls zu Sicherheitslücken führen. **
-
Wie können Unternehmen effektives Patch-Management implementieren, um ihre IT-Infrastruktur vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Patches von Softwareanbietern installieren, um bekannte Sicherheitslücken zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Überblick über alle verfügbaren Patches zu behalten. Zudem sollten Unternehmen Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Bedeutung von Patch-Management verstehen und entsprechend handeln. **
-
Wie können Unternehmen Zugriffsanalyse-Tools nutzen, um die Sicherheit ihrer IT-Infrastruktur zu verbessern und potenzielle Sicherheitslücken zu identifizieren?
Unternehmen können Zugriffsanalyse-Tools verwenden, um das Verhalten von Benutzern und Systemen in Echtzeit zu überwachen und verdächtige Aktivitäten zu erkennen. Durch die Analyse von Zugriffsprotokollen können Unternehmen potenzielle Sicherheitslücken identifizieren und proaktiv Maßnahmen ergreifen, um diese zu beheben. Zugriffsanalyse-Tools ermöglichen es Unternehmen, Sicherheitsrichtlinien zu überwachen und sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen. Darüber hinaus können Unternehmen mithilfe dieser Tools auch die Einhaltung von Compliance-Vorschriften überwachen und sicherstellen. **
-
Wie können Sicherheitslücken in IT-Systemen identifiziert und wirksam behoben werden?
Sicherheitslücken in IT-Systemen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, indem Patches installiert, Konfigurationen angepasst oder Schwachstellen eliminiert werden. Ein kontinuierlicher Überwachungsprozess und Schulungen für Mitarbeiter sind ebenfalls wichtig, um die Sicherheit des IT-Systems langfristig zu gewährleisten. **
Wie kann man Sicherheitslücken in IT-Systemen effektiv identifizieren und schließen?
1. Regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu finden. 2. Sicherheitsupdates und Patches zeitnah installieren, um bekannte Sicherheitslücken zu schließen. 3. Schulungen für Mitarbeiter durchführen, um das Bewusstsein für IT-Sicherheit zu stärken und menschliche Fehler zu minimieren. **
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in Software und IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software und IT-Systemen sind Penetrationstests, Code-Reviews, Sicherheitsaudits und das Monitoring von Sicherheitsereignissen. Bei der Behebung von Sicherheitslücken werden oft Patches und Updates eingesetzt, um bekannte Schwachstellen zu schließen. Außerdem werden Sicherheitsrichtlinien und Best Practices implementiert, um potenzielle Schwachstellen zu vermeiden. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sind ebenfalls wichtige Maßnahmen zur Behebung von Sicherheitslücken. **
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
Staatlicher Umgang mit IT-Sicherheitslücken, Fachbücher von Emil BuntrockDas Fachbuch "Staatlicher Umgang mit IT-Sicherheitslücken" von Emil Buntrock bietet eine umfassende Analyse der Herausforderungen und rechtlichen Fragestellungen im Zusammenhang mit IT-Sicherheitslücken. Es beleuchtet die Themen Hintertüren und Zero-Days und diskutiert deren Auswirkungen auf das Grundrecht auf IT-Sicherheit. Der Autor geht auf die rechtlichen Rahmenbedingungen ein, die den Umgang mit solchen Sicherheitslücken regeln, und bietet eine kritische Perspektive auf die Balance zwischen staatlicher Sicherheit und individuellen Rechten. Mit 350 Seiten bietet das Buch eine fundierte Grundlage für Studierende, Fachleute und Interessierte im Bereich Wirtschaft und Recht, die sich mit den komplexen Aspekten der IT-Sicherheit auseinandersetzen möchten. Die klare Sprache und die strukturierte Darstellung der Inhalte machen es zu einem wertvollen Nachschlagewerk für alle, die sich mit den rechtlichen Implikationen von IT-Sicherheitsfragen beschäftigen.114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT und IT-Sicherheit in Begriffen und Zusammenhängen, Fachbücher von Eberhard von FaberVerloren im Dschungel der vielen Begriffe und Modewörter in der IT und der IT-Sicherheit? Genervt von ausschweifenden Internet-Texten, unverständlichen Insider-Beiträgen und fragwürdigen Darstellungen? Dieses Kompendium informiert zweckdienlich, präzise und objektiv. Die Begriffe werden leicht verständlich erklärt. Die thematische Sortierung lädt zum Weiterlesen ein, sodass Sie sich mühelos ein kleines oder grösseres Teilgebiet erschliessen können. Mit Hilfe alphabetischer Verzeichnisse für Fachbegriffe und kommentierte Abkürzungen finden Sie schnell den gesuchten Begriff. Die Texte versuchen niemals zu überzeugen oder gar etwas anzubieten oder zu verkaufen, wie man es häufig im Internet findet. Das Buch ist ein Kompendium, das Sie nicht komplett lesen müssen und doch alles bietet. Umfang und Themenwahl sind einzigartig: IT-Sicherheit, Informationstechnik und Netze, marktgängige IT-Services, Produktionsprozesse, Sicherheitsprodukte, etwas Kryptografie sowie vieles über Verträge und Geschäfte.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile der Cloud-Virtualisierung im Vergleich zur herkömmlichen IT-Infrastruktur?
Die Cloud-Virtualisierung ermöglicht eine flexible Skalierbarkeit der Ressourcen je nach Bedarf, was Kosten spart und die Effizienz steigert. Durch die Auslagerung von Daten und Anwendungen in die Cloud können Unternehmen von überall aus darauf zugreifen und die Zusammenarbeit erleichtern. Die Cloud-Virtualisierung bietet zudem eine erhöhte Sicherheit durch regelmäßige Updates und Backups. **
-
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
-
Was sind die häufigsten Ursachen für Sicherheitslücken in IT-Systemen?
Die häufigsten Ursachen für Sicherheitslücken in IT-Systemen sind unzureichende Software-Updates, schwache Passwörter und mangelnde Sicherheitsbewusstsein der Benutzer. Oftmals werden auch unsichere Konfigurationen und fehlende Verschlüsselung als Ursachen genannt. Externe Bedrohungen wie Malware und Phishing-Angriffe können ebenfalls zu Sicherheitslücken führen. **
-
Wie können Unternehmen effektives Patch-Management implementieren, um ihre IT-Infrastruktur vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Patches von Softwareanbietern installieren, um bekannte Sicherheitslücken zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Überblick über alle verfügbaren Patches zu behalten. Zudem sollten Unternehmen Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Bedeutung von Patch-Management verstehen und entsprechend handeln. **
Ähnliche Suchbegriffe für Sicherheitslücken
-
Schäfer IT-Systems PX Netzwerk B75820101202Montage-Ebene=vorne und hintenAusführung der Profilschiene=verkröpftAnzahl der Türen=2Art der Lüftung=ohneBreite=800 mmHöhe=2000 mmTiefe=1000 mmRastermaß=482,6 mm (19 Zoll)Anzahl der Höheneinheiten (HE)=43Max. Belastbarkeit=750 kgMit Dachblech=jaMit Erdung=neinMit Fronttür=jaMaterial Fronttür=StahlVerriegelung der Fronttür=Ein-PunktMit rückseitiger Tür=jaMaterial Rücktür=StahlVerriegelung der Rücktür=Ein-PunktMit Sichttür=jaMit Seitenwänden=neinMit Sockel=neinWerkstoff=StahlAusführung der Oberfläche=pulverbeschichtetFarbe=grauAusführung=mit FestrahmenRAL-Nummer=7035Zerlegbar=jaSchutzart (IP)=IP00848,89 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Complete A+ Guide to IT Hardware and Software Lab Manual, Fachbücher von Cheryl SchmidtDas "Complete A+ Guide to IT Hardware and Software Lab Manual" ist ein umfassendes Fachbuch, das sich auf die Themen IT-Hardware und Software konzentriert. Es richtet sich an Lernende, die sich auf die CompTIA A+ Zertifizierungsprüfungen Core 1 (220-1001) und Core 2 (220-1002) vorbereiten möchten. Verfasst von Cheryl Schmidt, bietet dieses Handbuch eine strukturierte Herangehensweise an die praktischen Aspekte der IT, unterstützt durch zahlreiche Übungen und Laborszenarien. Die Inhalte sind in englischer Sprache verfasst und decken eine Vielzahl von Themen ab, die für angehende IT-Fachkräfte von Bedeutung sind. Mit einer Auflage von 2019 und 336 Seiten bietet das Buch sowohl theoretische als auch praktische Einblicke in die Welt der Informationstechnologie. Es ist ein wertvolles Werkzeug für Studierende und Fachleute, die ihre Kenntnisse in der IT vertiefen möchten.55,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
It Flies, It SpiesGet Your Scoop Back To The Coop In It Flies, It Spies From Ridley’s Games! Pssst . . . Hey, Guess What? The Pigeons Are Listening! We Know It Sounds Ridiculous, But It’s True. Have You Ever Wondered How News Outlets Get Their Scoops? It’s All Thanks...23,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
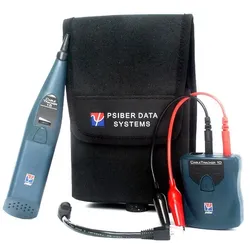
Softing IT Netzwerk Toner/Ortungs Kit PS_CTK1015Geeignet für=Twisted PairAusführung=sonstigeAnzeigeart=akustischMit PC-/Druckerschnittstelle=neinMesswertspeicher=neinGeeignet für Netzwerkprotokollmessung=neinZusatzgerät anreihbar=neinMit Messkopf enthalten=ja140,16 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen Zugriffsanalyse-Tools nutzen, um die Sicherheit ihrer IT-Infrastruktur zu verbessern und potenzielle Sicherheitslücken zu identifizieren?
Unternehmen können Zugriffsanalyse-Tools verwenden, um das Verhalten von Benutzern und Systemen in Echtzeit zu überwachen und verdächtige Aktivitäten zu erkennen. Durch die Analyse von Zugriffsprotokollen können Unternehmen potenzielle Sicherheitslücken identifizieren und proaktiv Maßnahmen ergreifen, um diese zu beheben. Zugriffsanalyse-Tools ermöglichen es Unternehmen, Sicherheitsrichtlinien zu überwachen und sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen. Darüber hinaus können Unternehmen mithilfe dieser Tools auch die Einhaltung von Compliance-Vorschriften überwachen und sicherstellen. **
-
Wie können Sicherheitslücken in IT-Systemen identifiziert und wirksam behoben werden?
Sicherheitslücken in IT-Systemen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, indem Patches installiert, Konfigurationen angepasst oder Schwachstellen eliminiert werden. Ein kontinuierlicher Überwachungsprozess und Schulungen für Mitarbeiter sind ebenfalls wichtig, um die Sicherheit des IT-Systems langfristig zu gewährleisten. **
-
Wie kann man Sicherheitslücken in IT-Systemen effektiv identifizieren und schließen?
1. Regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu finden. 2. Sicherheitsupdates und Patches zeitnah installieren, um bekannte Sicherheitslücken zu schließen. 3. Schulungen für Mitarbeiter durchführen, um das Bewusstsein für IT-Sicherheit zu stärken und menschliche Fehler zu minimieren. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in Software und IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software und IT-Systemen sind Penetrationstests, Code-Reviews, Sicherheitsaudits und das Monitoring von Sicherheitsereignissen. Bei der Behebung von Sicherheitslücken werden oft Patches und Updates eingesetzt, um bekannte Schwachstellen zu schließen. Außerdem werden Sicherheitsrichtlinien und Best Practices implementiert, um potenzielle Schwachstellen zu vermeiden. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sind ebenfalls wichtige Maßnahmen zur Behebung von Sicherheitslücken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.